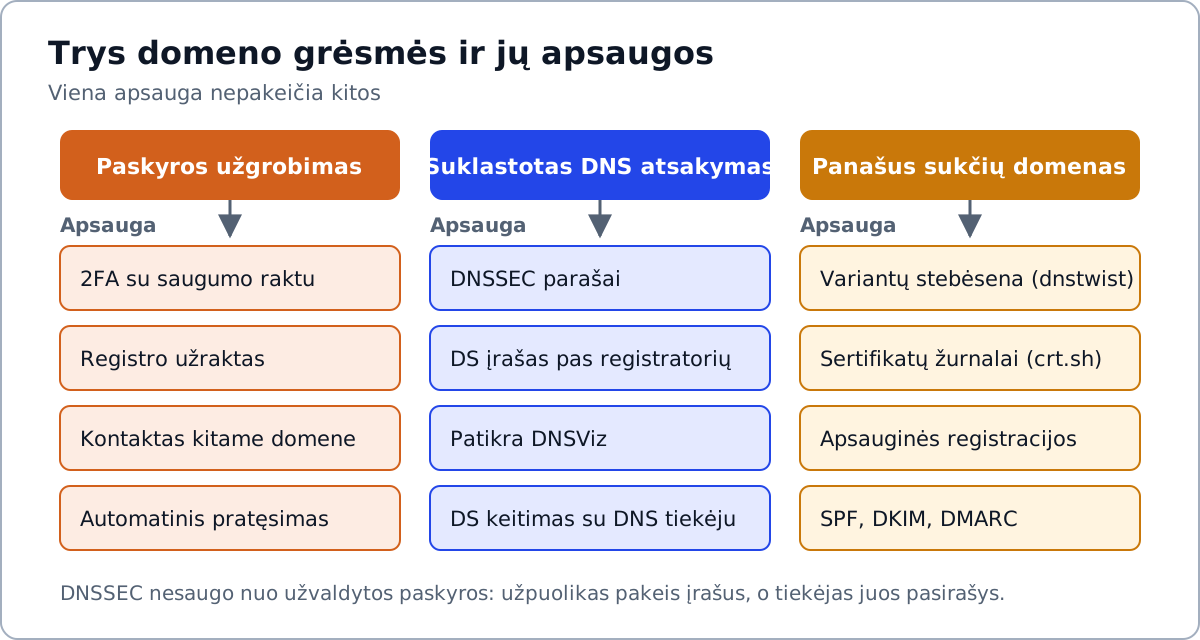
Domeno saugumas – tai trys skirtingos grėsmės, kurias dažnai painioja net IT specialistai: domeno užgrobimas per registratoriaus paskyrą, sukčių panašūs domenai, kurie apsimeta jūsų prekės ženklu, ir suklastoti DNS atsakymai, nuo kurių apsaugo DNSSEC. Kiekvienai grėsmei reikia savos priemonės: DNSSEC nesustabdys žmogaus, kuris prisijungė prie jūsų registratoriaus paskyros, o dviejų veiksnių autentifikacija nesustabdys sukčiaus, užregistravusio panašų vardą.
Šiame gide paaiškiname, kaip veikia kiekviena grėsmė, kokias apsaugas siūlo .lt registras DOMREG ir registratoriai, kiek .lt domenų iš tikrųjų pasirašyta DNSSEC (2026-10-07 duomenimis – tik 5,98 %) ir kaip įmonei per valandą susidėlioti bazinę domeno apsaugą.
Trumpai
Dažniausias kelias prarasti domeną – užvaldyta registratoriaus ar DNS paskyra arba laiku nepratęstas domenas. Apsauga: unikalus slaptažodis, atspari sukčiavimui dviejų veiksnių autentifikacija, automatinis pratęsimas.
Registro užraktas (DOMREG vadina jį procedūriniu užrakinimu) blokuoja savininko, registratoriaus ir DNS serverių keitimą, net jei paskyra užvaldyta. .lt domenui jį teikia registratorius, jei turi tokią paslaugą.
DNSSEC apsaugo nuo suklastotų DNS atsakymų, bet ne nuo paskyros užgrobimo. .lt zonoje DNSSEC pasirašyta 15 681 iš 262 433 domenų.
Panašius domenus verta stebėti: rašybos variantų generatoriumi, sertifikatų skaidrumo žurnalais ir WHOIS, o svarbiausius variantus – užsiregistruoti patiems.
Kodėl domenas – viena pažeidžiamiausių verslo vietų
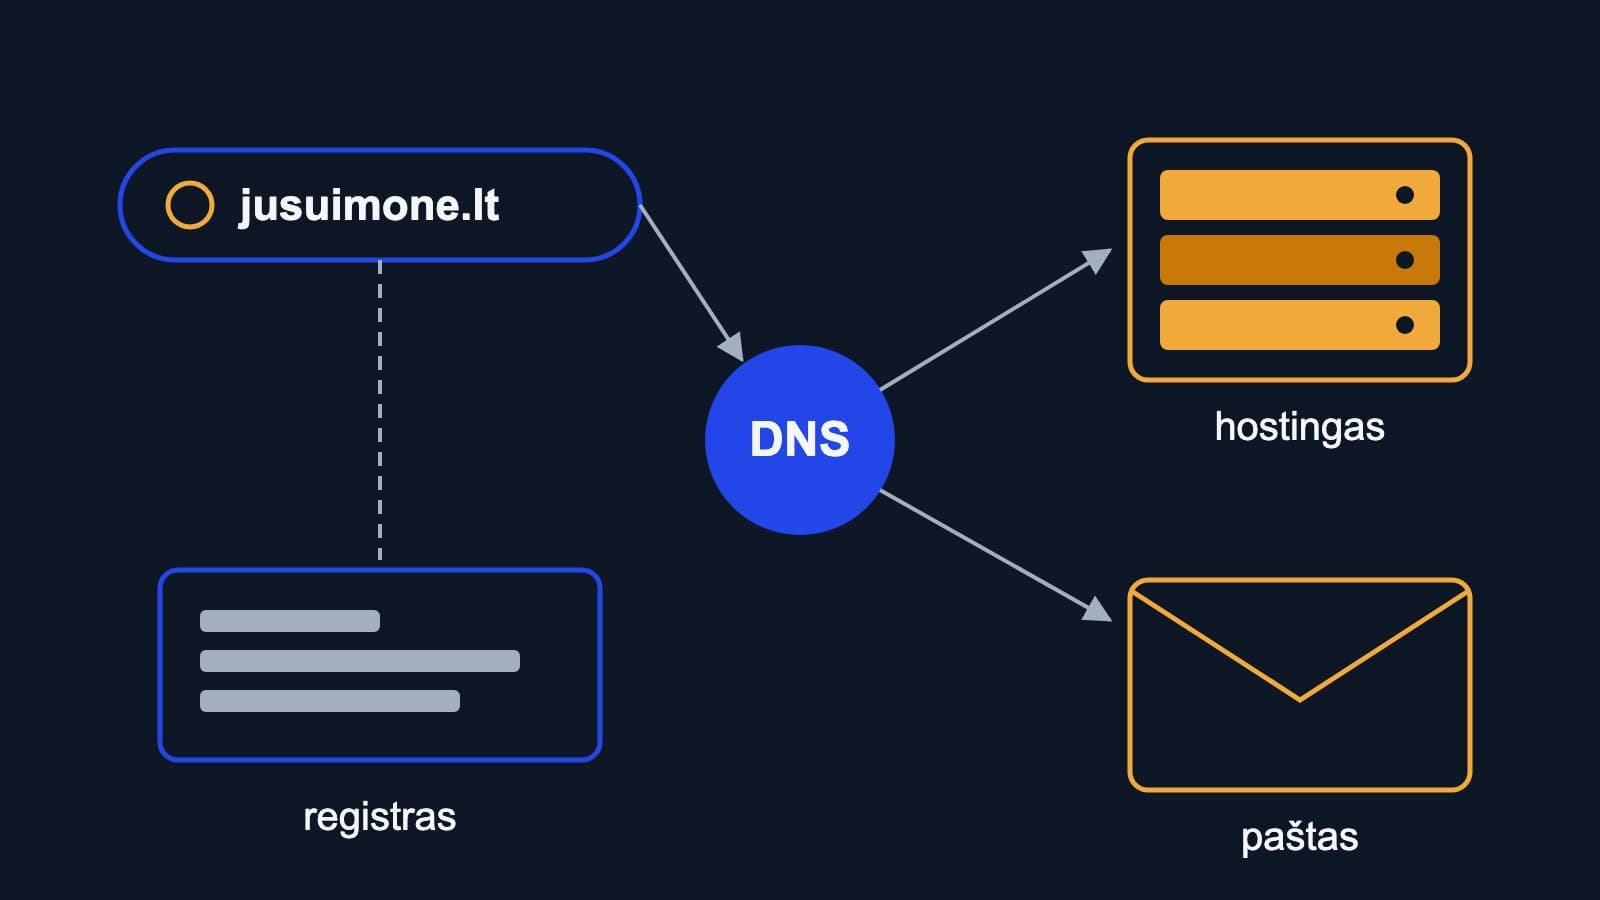
Per domeną veikia ne tik svetainė, bet ir el. paštas, prisijungimai prie debesų paslaugų, slaptažodžių atkūrimo laiškai, mokėjimų pranešimai. Kas valdo domeno DNS, tas gali nukreipti visus šiuos srautus. ICANN Saugumo ir stabilumo patariamasis komitetas (SSAC) dar 2010 m. rekomendavo domenus traktuoti kaip turtą ir įtraukti į įmonės turto bei rizikos valdymo procesus. Tą pačią mintį 2025 m. pakartojo ir .lt registras.
„Jeigu nusikaltėliams pavyksta suklastoti DNS atsakymus arba net užgrobus domeną pakeisti DNS serverių adresus, tuomet interneto svetainės lankytojai gali būti nukreipiami į netikras, dažniausiai sukčiavimui skirtas interneto svetaines, taip pat gali būti perimti el. pašto laiškai ir kitos paslaugos. Kad taip nenutiktų, reikia pasirūpinti domeno valdymo paskyros saugumu, laiku pratęsti domeną ir naudoti DNS saugumo plėtinį DNSSEC.“
– Tomas Simonaitis, KTU Interneto paslaugų centro DOMREG Techninio administravimo skyriaus vadovas, DOMREG, 2025
Kaip toks užgrobimas atrodo praktiškai, gerai aprašė JAV kibernetinio saugumo agentūra CISA, 2019 m. išleidusi skubią direktyvą ED 19-01 po DNS infrastruktūros klastojimo kampanijos prieš valstybės institucijas. Atakos seka buvo trijų žingsnių:
Užpuolikas gauna paskyros, kuri gali keisti DNS įrašus, prisijungimo duomenis.
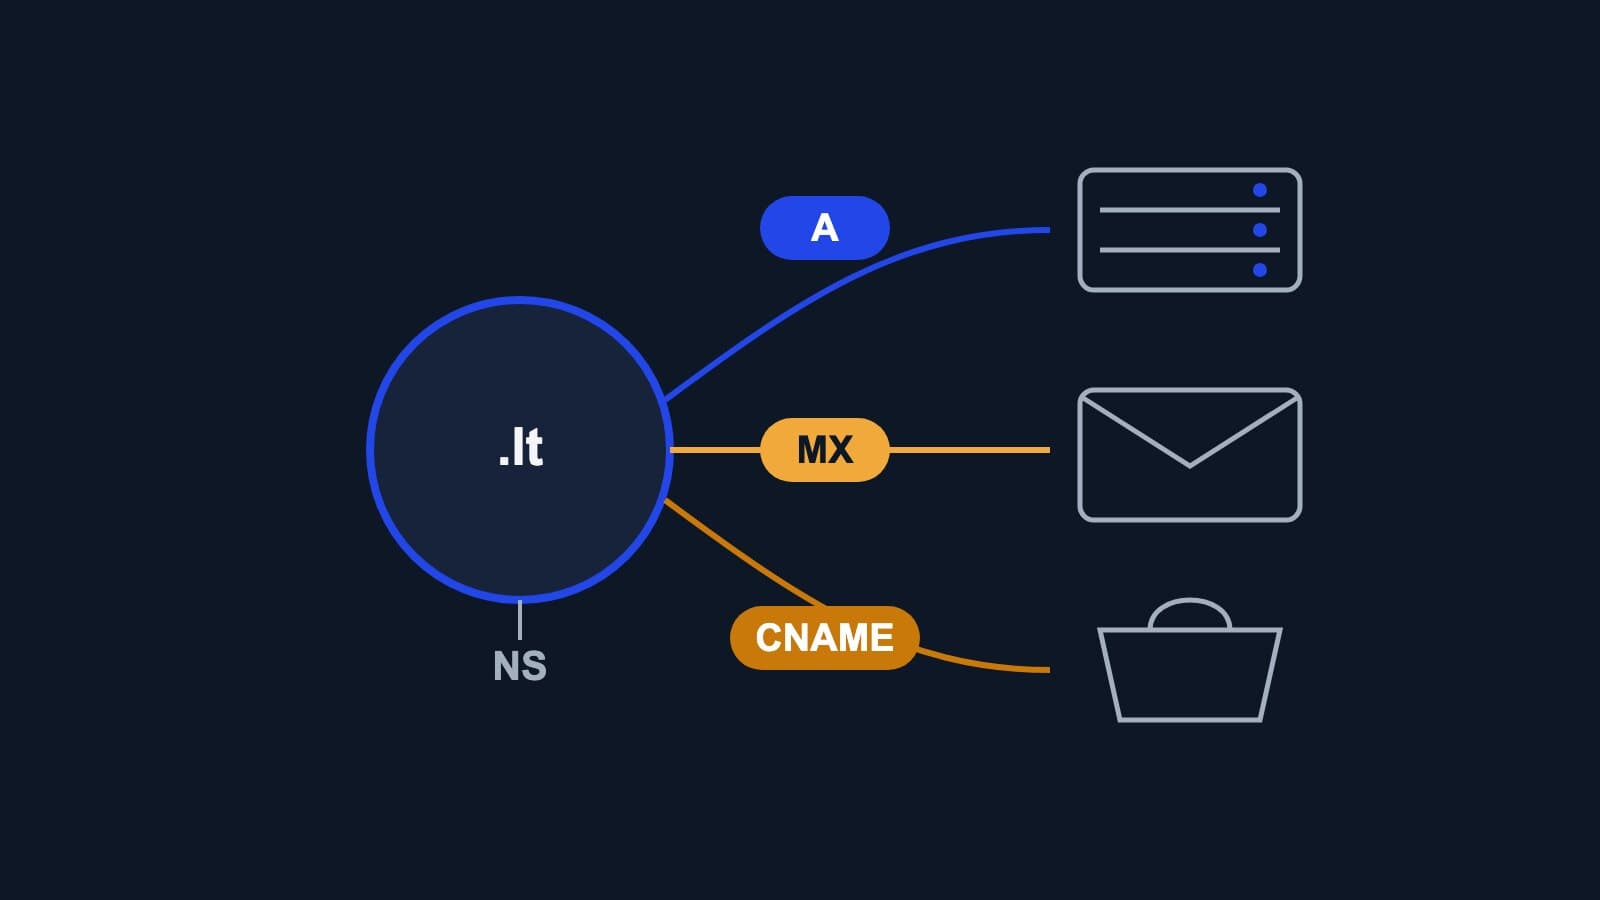
Pakeičia A, MX arba NS įrašus į savo serverius ir per juos praleidžia svetainės bei pašto srautą.
Kadangi valdo DNS, gauna galiojančius TLS sertifikatus jūsų domenui – naršyklė jokio įspėjimo nerodo.
CISA reikalavo per 10 darbo dienų atlikti keturis veiksmus: patikrinti DNS įrašus, pakeisti visų DNS paskyrų slaptažodžius, įjungti daugiaveiksnę autentifikaciją ir stebėti sertifikatų skaidrumo žurnalus. Tai geras minimalus planas ir mažai įmonei.
Kiekviena grėsmė turi savo apsaugą. DNSSEC nesaugo nuo paskyros užgrobimo, o registro užraktas – nuo panašių domenų.
Domeno užgrobimas: kaip vagiamas domenas
Domeno vagystė (angl. domain hijacking) retai būna sudėtinga techninė ataka. Dažniausi keliai:
Registratoriaus ar DNS paskyros slaptažodis nutekėjo, buvo pakartotinai naudojamas kitur arba išviliotas sukčiavimo laišku.
Kontaktinis el. paštas tame pačiame domene. SSAC SAC044 ataskaita aprašo, kad užvaldęs paskyrą užpuolikas pakeičia DNS taip, kad registratoriaus pranešimai savininkui nebepasiektų. Jei registratoriaus kontaktas yra info@jusudomenas.lt, apie pakeitimus net nesužinosite.
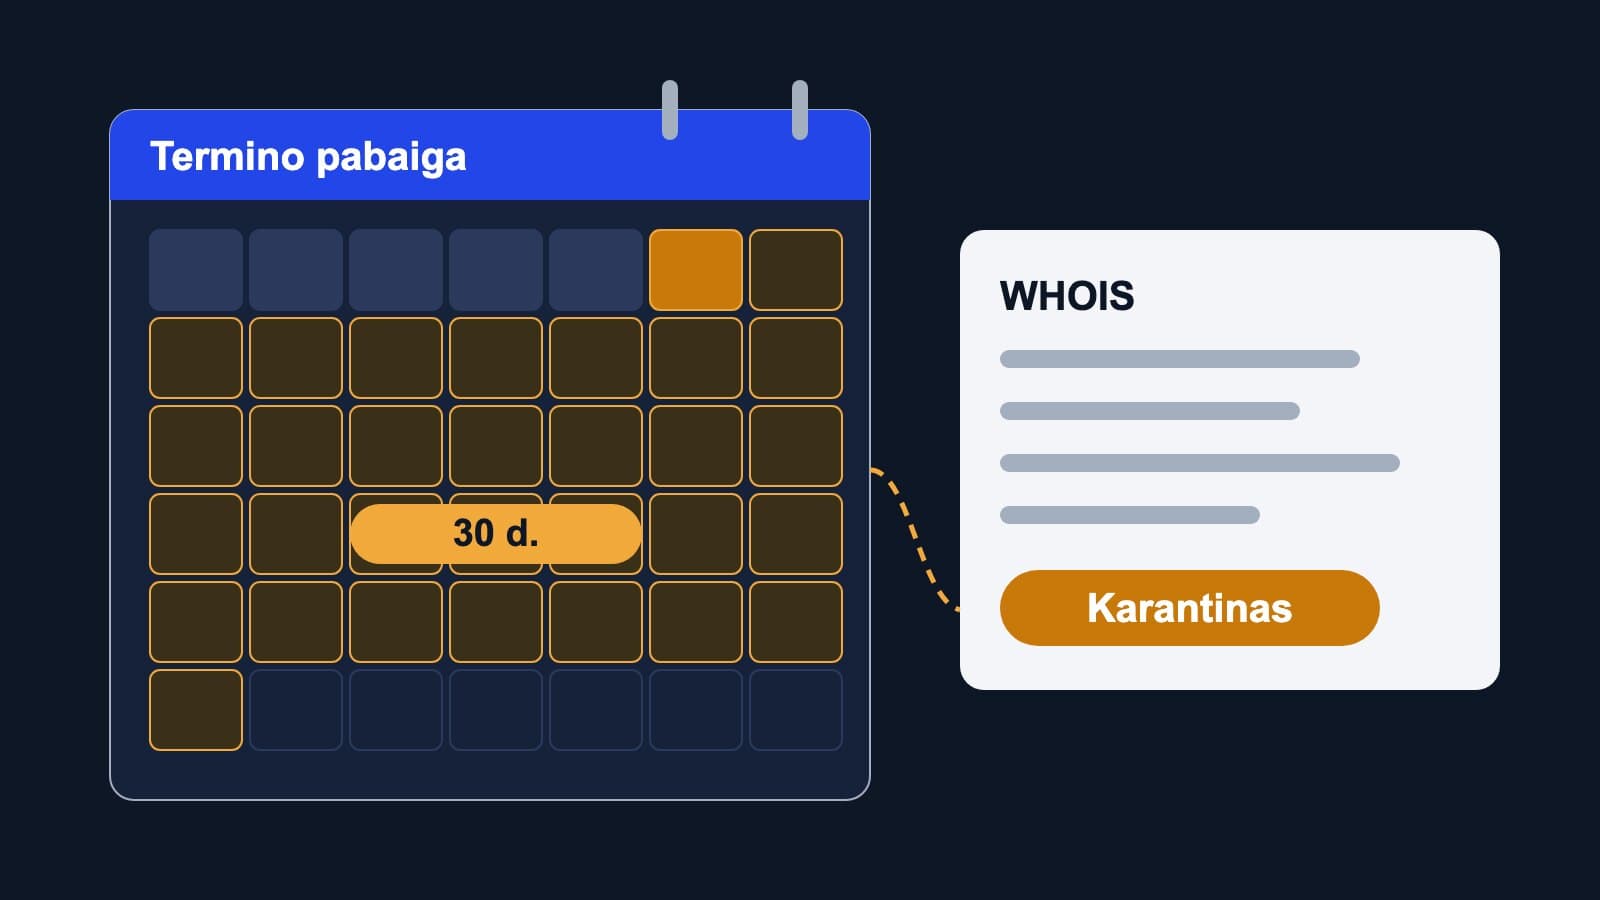
Nepratęstas domenas. DOMREG nurodo, kad nepratęsimas laiku – viena dažniausių teisių į domeną praradimo priežasčių. Po 30 dienų karantino domeną gali užsiregistruoti bet kas (plačiau – baigėsi domeno galiojimas).
Domenas registruotas ne įmonės vardu, o buvusio darbuotojo ar kūrėjo. Teisiškai tada jis jų, ne jūsų (kaip patikrinti – kam priklauso domenas).
Paslaugų teikėjo keitimo kodas pateko ne į tas rankas. .lt domeno registratorių pakeisti galima su esamo registratoriaus sugeneruotu keitimo leidimo kodu, o naujas registratorius procedūrą turi užbaigti per 7 kalendorines dienas.
Kaip apsaugoti registratoriaus paskyrą
Dviejų veiksnių autentifikacija visose paskyrose, kurios gali keisti DNS: registratoriaus, DNS tiekėjo (pvz., Cloudflare), talpinimo. CISA rekomenduoja sukčiavimui atsparius būdus (saugumo raktus) ir nerekomenduoja SMS kodų.
Jei registratorius dviejų veiksnių autentifikacijos neturi, CISA pataria perkelti domeną pas tokį, kuris turi.
Kontaktinis el. paštas kitame domene ir pareigybinis, ne asmeninis: SAC044 siūlo naudoti pareigybines paskyras, kad darbuotojui išėjus prieiga liktų įmonėje.
Automatinis pratęsimas ir keli metai į priekį: .lt domenui galima sukaupti iki 5 pratęsimų. Pratęsimo kainas palyginsite .lt kainų palyginime.
Aktyvuota DOMREG turėtojo paskyradomreg.lt/registrant: per ją matote savo domenus ir inicijuojate perleidimą. Aktyvavimui reikia turėtojo ID ir su domenu susieto el. pašto.
Reguliari WHOIS patikra: ar turėtojas, registratorius, DNS serveriai ir galiojimo data tokie, kokių tikitės.
Dėmesio
Paslaugų teikėjo keitimo kodo ir DOMREG paskyros prisijungimo niekam nesiųskite el. paštu ar žinute, net „techninei pagalbai“. Su keitimo kodu domeną galima perkelti pas kitą registratorių, kuris valdys jo DNS. DOMREG ir registratoriai šių duomenų niekada neprašo atsiųsti nežinomais kanalais.
Registro užraktas: apsauga net užvaldžius paskyrą
Registro užraktas (angl. registry lock) yra papildomas sluoksnis registro lygmeniu. Kol jis įjungtas, domeno turėtojo, registratoriaus ir DNS serverių pakeisti negalima vien prisijungus prie registratoriaus paskyros – pirmiausia užraktą turi nuimti registratorius, kuris tam taiko atskirą patvirtinimą.
DOMREG šią paslaugą vadina procedūriniu užrakinimu. Pagal DOMREG DUK, ją konkrečiam .lt domenui gali įjungti domeną aptarnaujantis registratorius, jei tokią paslaugą teikia. Jos tikslas – apsaugoti domeno priklausomybę, būseną ir DNS serverių informaciją nuo klaidingų procedūrų ar neteisėtų veiksmų. Norint užraktą nutraukti, reikia kreiptis į registratorių, o jam vengiant – į DOMREG, pateikus susirašinėjimą.
Apsaugos lygis
Kas ją valdo
Nuo ko saugo
Silpnoji vieta
Registratoriaus užraktai (pvz., clientTransferProhibited bendrosiose galūnėse)
Registratorius, dažnai savininkas pats skydelyje
Atsitiktinio ar neautorizuoto perkėlimo
Užvaldęs paskyrą, užpuolikas juos tiesiog išjungia
Registro užraktas (server...Prohibited būsenos) ir .lt procedūrinis užrakinimas
Registras, pagal registratoriaus užklausą
Savininko, registratoriaus, DNS serverių keitimo net užvaldžius paskyrą
Ne visi registratoriai jį teikia; kiekvienam pakeitimui reikia atrakinimo
Dviejų veiksnių autentifikacija
Registratorius ir jūs
Pavogto slaptažodžio panaudojimo
SMS kodus galima perimti; neapsaugo nuo sukčių pagalbos tarnyboje
DNSSEC
DNS tiekėjas ir registratorius (DS įrašas)
Suklastotų DNS atsakymų kelyje
Neapsaugo, jei užpuolikas valdo pačią DNS paskyrą
SAC044 rekomenduoja registro užraktą naudoti kaip papildymą registratoriaus užraktams ir reguliariai tikrinti jų būsenas WHOIS. Registro užraktas verta svarstyti, kai domenas yra pagrindinis pajamų kanalas: el. parduotuvei, mokėjimų ar prisijungimų sistemai. Prieš rinkdamiesi registratorių paklauskite, ar jis teikia procedūrinį užrakinimą, kiek tai kainuoja ir kaip vyksta atrakinimas.
DNSSEC: kas tai ir ar jums jo reikia
DNSSEC (angl. Domain Name System Security Extensions) – DNS plėtinys, kuris kiekvieną DNS atsakymą pasirašo kriptografiniu parašu. Kai naršyklė ar pašto serveris klausia, kur yra jusudomenas.lt, tikrinantis DNS serveris gali įsitikinti, kad atsakymas tikrai atėjo iš jūsų DNS serverio ir pakeliui nebuvo pakeistas. DOMREG nurodo, kad DNSSEC apsaugo nuo suklastoto DNS atsakymo, DNS podėlio užnuodijimo ir duomenų perėmimo per tarpininko (MITM) atakas.
Ko DNSSEC nedaro: pagal standartą RFC 4033 jis neužtikrina konfidencialumo – DNS užklausos lieka matomos. Jis taip pat neapsaugo, jei užpuolikas prisijungė prie jūsų DNS ar registratoriaus paskyros: tada jis tiesiog pakeis įrašus, o jūsų DNS tiekėjas juos teisėtai pasirašys.
Kaip veikia pasitikėjimo grandinė
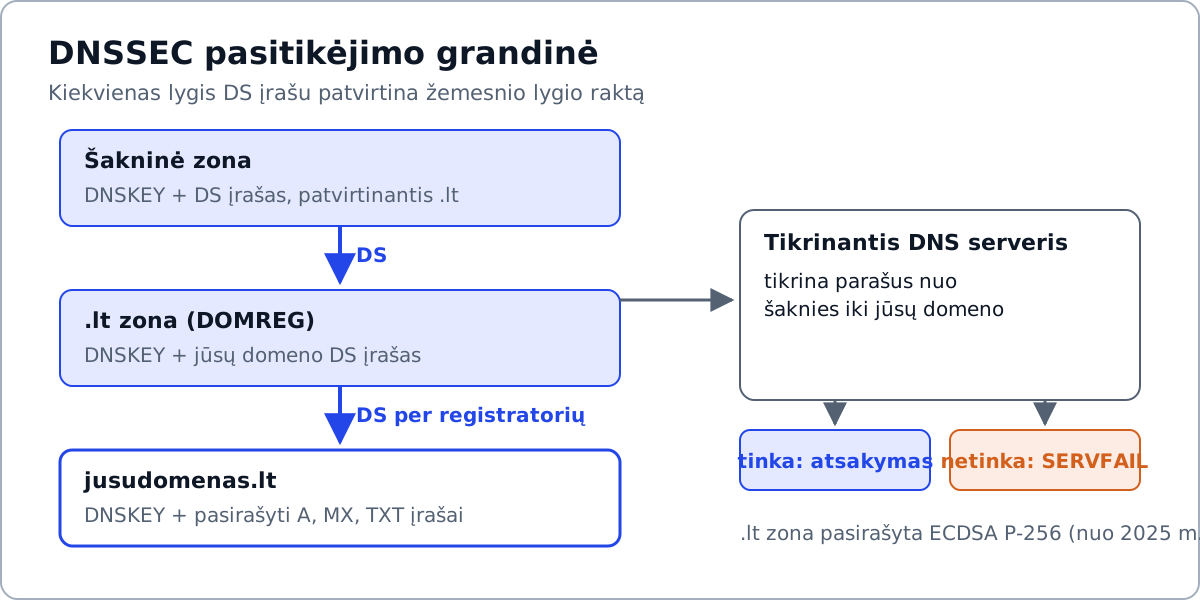
Kiekvienas lygis savo DS įrašu patvirtina žemesnio lygio raktą. Jūsų dalis – DS įrašas, kurį DNS tiekėjas sugeneruoja, o registratorius perduoda .lt registrui.
Šakninė zona patvirtina .lt raktą, .lt zona – jūsų domeno raktą per DS įrašą. Jūsų domeno DNS serveris viešojo rakto įrašu DNSKEY skelbia viešąjį raktą, o kiekvieną įrašų rinkinį pasirašo. Jei bet kuri grandis nesutampa, tikrinantis serveris atsakymą atmeta.
.lt zonoje DNSSEC veikia nuo 2013 m. vasario 20 d., kai IANA į šakninius DNS serverius įtraukė .lt skaitmeninius parašus. 2025 m. vasarį DOMREG .lt zonos parašus perkėlė nuo RSA prie ECDSA P-256 su SHA-256 – mažesni raktai, mažesni DNS atsakymai.
Kiek .lt domenų naudoja DNSSEC
DOMREG statistika rodo, kad 2026-10-07 iš 262 433 registruotų .lt domenų DNSSEC pasirašyti 15 681, t. y. 5,98 %. Skirtumai tarp registratorių milžiniški ir daugiausia priklauso nuo to, ar registratorius įjungia DNSSEC savo DNS serveriuose pagal nutylėjimą:
Registratorius
.lt domenų
Su DNSSEC
Dalis
DNSSEC palaikymas pagal DOMREG
Interneto vizija
118 746
8 304
7,0 %
DNS serveriai su įgalintu DNSSEC
Hostinger
57 183
149
0,3 %
DS įrašų valdymas savitarnoje
Telia
12 493
30
0,2 %
DS įrašai rankiniu būdu, pagal prašymą
Domenai.lt (Bartus pro)
11 792
2 101
17,8 %
DNS serveriai su įgalintu DNSSEC
Domains.lt (KTU)
8 593
1 960
22,8 %
DNS serveriai su įgalintu DNSSEC
Zone Media
3 157
2 318
73,4 %
DNS serveriai su įgalintu DNSSEC
Šaltinis: DOMREG statistikos eksportas pagal registratorius ir akredituotų registratorių sąrašo žymos, 2026-10-07. Iš 116 akredituotų registratorių 70 DNSSEC paslaugų neteikia, 22 įkelia DS įrašus tik pagal atskirą prašymą, 6 leidžia juos valdyti savitarnoje, 18 siūlo DNS serverius su įgalintu DNSSEC. Visas registratorių palyginimas – straipsnyje .lt domenų registratoriai 2026.
Kaip įjungti DNSSEC
DNS pas registratorių, kuris pasirašo automatiškai: dažnai nieko daryti nereikia arba užtenka vieno jungiklio. Patikrinkite rezultatą.
DNS per Cloudflare (plačiau – Cloudflare apžvalga): Cloudflare skydelyje įjunkite DNSSEC, gautą DS įrašą įveskite registratoriaus savitarnoje arba nusiųskite registratoriui. Cloudflare rekomenduoja algoritmą 13 (ECDSA P-256).
Keičiant DNS tiekėją: pirmiausia pašalinkite seną DS įrašą pas registratorių, palaukite, kol baigsis jo TTL, tik tada keiskite vardų serverius ir pridėkite naują DS. Cloudflare dokumentacija įspėja: kitaip tikrinantys DNS serveriai grąžins SERVFAIL ir domenas daliai lankytojų neveiks.
Patikra: DNSViz ar Verisign DNSSEC Debugger parodo visą grandinę ir klaidas.
Patarimas
DNSSEC verta įjungti el. parduotuvėms, prisijungimo ir mokėjimo sistemoms, taip pat domenams, iš kurių siunčiamas svarbus el. paštas. Su DNSSEC galima naudoti ir TLSA (DANE) įrašus, kurie nurodo, kokį sertifikatą naudoja jūsų pašto serveris. Svarbiausia taisyklė: įjungę DNSSEC, kiekvieną DNS tiekėjo keitimą planuokite kartu su DS įrašo keitimu.
Sukčių panašūs domenai: typosquatting, cybersquatting ir IDN
Antroji grėsmė jūsų domeno neliečia: sukčius užsiregistruoja panašų vardą ir naudoja jį sukčiavimo (angl. phishing) laiškams, sukčių svetainėms, netikrai el. parduotuvei ar sąskaitų klastojimui. Formos:
Rašybos klaidos (typosquatting): praleista, sukeista ar pakeista raidė, pvz., „rn“ vietoje „m“, papildomas brūkšnelis, kita galūnė.
Prekės ženklo vardas su priedu (cybersquatting): jusuimone-lt.com, jusuimone-pagalba.lt, jusuimone.shop.
Lietuviškos raidės (IDN): .lt domene galima registruoti vardus su ą, č, ę, ė, į, š, ų, ū, ž. Vardai su ir be lietuviškų raidžių yra skirtingi domenai, todėl šaltinis.lt ir saltinis.lt gali priklausyti skirtingiems žmonėms. DOMREG duomenimis, 2026-10-07 tokių IDN .lt domenų buvo 2 307.
Naršyklės nuo kai kurių panašių vardų saugo pačios: Chromium dokumentacijoje aprašyta, kad Chrome kiekvienam domeno vardo komponentui sprendžia, ar rodyti jį Unicode ar xn-- (punycode) forma, kad sumažintų apgaulingų vardų riziką. Tačiau paprastų rašybos variantų tai nesprendžia.
Tarptautiniu mastu ginčų dėl tokių domenų daugėja: WIPO 2025 m. administravo daugiau nei 6 200 domenų ginčų – daugiausia per visą istoriją. Bendrosioms galūnėms taikoma UDRP procedūra, o .lt ginčai sprendžiami derybomis, mediacija, arbitražu arba teisme; DOMREG ginčų nesprendžia (plačiau – domenas ir prekės ženklas).
Kaip pastebėti panašius domenus
Sugeneruokite variantus atvirojo kodo įrankiu dnstwist: jis sukuria rašybos, galūnių ir homoglifų variantus ir patikrina, kurie užregistruoti, turi DNS ar pašto serverį.
Stebėkite sertifikatus: sertifikatų skaidrumo žurnalų paieška (pvz., crt.sh) parodo naujai išduotus sertifikatus vardams su jūsų prekės ženklu. Tai ir CISA rekomenduotas būdas pastebėti neautorizuotus sertifikatus jūsų pačių domenui.
Patikrinkite svarbiausius variantus DOMREG WHOIS: ar laisvi, kas juos valdo.
Užsiregistruokite apsauginius variantus: savo vardą su lietuviškomis raidėmis ir be jų, dažniausią rašybos klaidą, .com ir .eu. Kiekvienas .lt kainuoja maždaug tiek pat, kiek pagrindinis – palyginkite domenų kainų įrankyje.
Apsaugokite savo domeno el. paštą SPF, DKIM ir DMARC įrašais, kad sukčiai negalėtų siųsti laiškų jūsų vardu (plačiau – el. paštas su savo domenu).
Dažniausios domeno saugumo klaidos
Vienas slaptažodis registratoriui, talpinimui ir el. paštui, be dviejų veiksnių autentifikacijos.
Registratoriaus kontaktas – el. paštas tame pačiame domene: užgrobus DNS, nebegausite įspėjimų.
Domenas užregistruotas kūrėjo ar darbuotojo vardu, o ne įmonės.
Išjungtas automatinis pratęsimas ir pasibaigusi kortelė registratoriaus paskyroje.
DNSSEC įjungtas, bet pamirštas DS: perkėlus DNS, domenas staiga nustoja veikti daliai lankytojų.
Keitimo kodas siunčiamas el. paštu nežinomam „konsultantui“.
Niekas nestebi, kas registruoja panašius vardus – apie sukčių svetainę sužinoma iš klientų skundų.
Kontrolinis sąrašas: ką klausti registratoriaus ir priežiūros tiekėjo
Ar paskyrai galima įjungti dviejų veiksnių autentifikaciją su programėle ar saugumo raktu, ne tik SMS?
Ar teikiate procedūrinį užrakinimą (registro užraktą) .lt domenams ir kaip vyksta atrakinimas?
Koks jūsų DNSSEC palaikymo lygis: automatinis pasirašymas, DS savitarnoje ar tik pagal prašymą?
Ar galima nustatyti automatinį pratęsimą ir pratęsti kelerius metus į priekį?
Kas gauna pranešimus apie DNS, kontaktų ar registratoriaus pakeitimus?
Kieno vardu registruoti mūsų domenai ir ar įmonė turi aktyvuotą DOMREG paskyrą?
Kas stebi panašius domenus ir sertifikatų skaidrumo žurnalus, kaip dažnai?
Dažni klausimai
Ar DNSSEC padarys mano svetainę saugesnę nuo įsilaužimų?
Ne tiesiogiai. DNSSEC apsaugo tik DNS atsakymus, kad lankytojai nebūtų nukreipti suklastotu atsakymu. Nuo turinio valdymo sistemos spragų, pavogtų slaptažodžių ar užvaldytos registratoriaus paskyros jis nesaugo. Tam reikia atnaujinimų, dviejų veiksnių autentifikacijos ir registro užrakto.
Kaip patikrinti, ar mano domenui įjungtas DNSSEC?
Paprasčiausia – įvesti domeną į DNSViz arba Verisign DNSSEC Debugger. Jie parodys, ar .lt zonoje yra jūsų DS įrašas ir ar jis sutampa su jūsų DNS serverio raktu. Komandinėje eilutėje tą patį parodo užklausa dig +dnssec jusudomenas.lt.
Ar DNSSEC gali sugadinti domeną?
Taip, jei DS įrašas pas registratorių nesutampa su DNS tiekėjo raktais. Dažniausiai tai nutinka keičiant DNS tiekėją nepašalinus seno DS. Tada tikrinantys DNS serveriai grąžina klaidą ir svetainė bei paštas daliai vartotojų neveikia.
Kas daryti, jei kažkas užregistravo mano prekės ženklui panašų .lt domeną?
Užfiksuokite įrodymus (ekrano kopijas, WHOIS duomenis), praneškite registratoriui ir, jei vykdomas sukčiavimas, Nacionaliniam kibernetinio saugumo centrui. Dėl teisių į vardą pirmiausia pareiškite pretenziją turėtojui; jei turėtojas fizinis asmuo – per DOMREG WHOIS formą. Nepavykus susitarti, ginčas sprendžiamas mediacija, arbitražu ar teisme.
Ar verta registruoti savo domeno variantus su lietuviškomis raidėmis?
Jei įmonės pavadinime yra lietuviškų raidžių, verta turėti abu variantus: su raidėmis ir be jų. Tai pigu, o variantą su raidėmis galite nukreipti į pagrindinį domeną. Taip sumažinate riziką, kad juo pasinaudos kiti.
Ar .lt domenams galima įjungti registro užraktą?
Taip, jei jūsų registratorius teikia procedūrinio užrakinimo paslaugą – taip nurodo DOMREG. Ne visi registratoriai ją turi, todėl paklauskite prieš rinkdamiesi, ypač jei domenas svarbus verslui.