DMARC, SPF ir DKIM – trys DNS įrašai, nuo kurių priklauso, ar jūsų laiškai iš adreso @jusuimone.lt pasieks klientą, ar atsidurs šlamšte. Nuo 2024 m. „Gmail“ ir „Yahoo“, o nuo 2025 m. gegužės ir „Outlook.com“ juos tikrina griežtai: be SPF ar DKIM laiškai gali būti atmesti, o masiniams siuntėjams privalomas ir DMARC. 2026 m. gegužę DMARC tapo IETF standartu (RFC 9989), kai kurios žymos pasikeitė.
Gide – ko reikia el. paštui su savo domenu, kaip kiekvienas įrašas veikia viename laiške, įrašų pavyzdžiai „Google Workspace“, „Microsoft 365“ ir naujienlaiškių platformoms, didžiųjų pašto tiekėjų reikalavimai lentele ir saugi DMARC diegimo tvarka nuo „p=none“ iki „p=reject“.
Trumpai
- Visiems siuntėjams į „Gmail“ privalomas bent SPF arba DKIM; siunčiantiems daugiau kaip 5 000 laiškų per dieną – SPF, DKIM ir DMARC (užtenka „p=none“).
- Domenas gali turėti tik vieną SPF įrašą ir ne daugiau kaip 10 DNS užklausų jame; viršijus SPF grąžina klaidą „permerror“.
- DKIM raktas – ne trumpesnis kaip 1024 bitų, rekomenduojama 2048.
- DMARC diekite laipsniškai: „p=none“ su ataskaitomis, tada „quarantine“, tada „reject“. Žyma „pct“ naujame standarte pakeista žyma „t“.
El. paštas su savo domenu: ko reikia
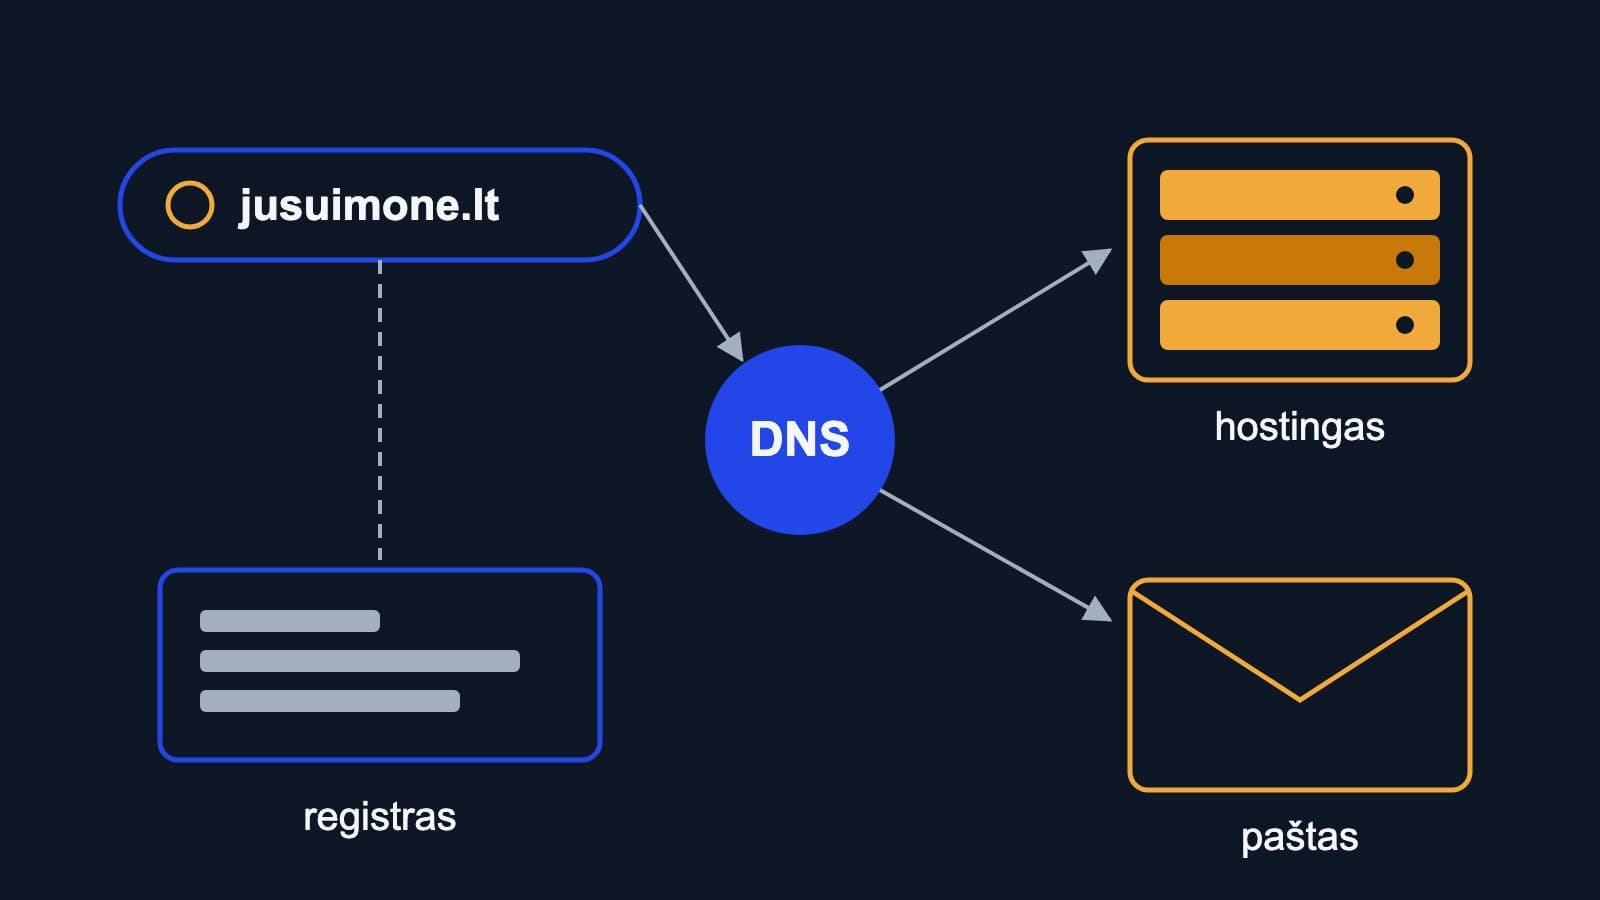
Kad adresas vardas@jusuimone.lt veiktų, reikia trijų dalykų: domeno, pašto paslaugos (kur gyvena dėžutės) ir teisingų DNS įrašų domeno zonoje. Domeną jau turite arba jį užregistruosite pas bet kurį iš 116 akredituotų .lt paslaugų teikėjų – kainas palyginsite .lt domenų kainų puslapyje. Pašto paslaugą galima rinktis nepriklausomai nuo to, kur registruotas domenas.
| Pašto paslauga | Kam tinka | Į ką atkreipti dėmesį |
|---|---|---|
| Talpinimo ar domeno tiekėjo pašto dėžutės | Mažai įmonei, kuriai užtenka kelių dėžučių | Dėžutės dydis, ar galima įjungti DKIM, ar siuntimas iš bendro IP neturi blogos reputacijos |
| „Google Workspace“ | Komandoms, kurios dirba su „Gmail“, kalendoriumi, dokumentais | Kaina už naudotoją per mėnesį; DKIM įjungiamas administratoriaus konsolėje |
| „Microsoft 365“ | Įmonėms, dirbančioms su „Outlook“ ir „Office“ | DKIM per du CNAME įrašus; licencijos pagal naudotojus |
| „Zoho Mail“ ir kiti | Kai svarbu kaina ir užtenka pašto | Duomenų centro vieta (ES), DKIM ir DMARC palaikymas |
| Savas pašto serveris | Tik turint administratorių | Atvirkštinis DNS (PTR), IP reputacija, atnaujinimai, juodieji sąrašai |
Kurią paslaugą berinktumėte, DNS įrašų rinkinys tas pats: MX nurodo, kur priimti laiškus, o SPF, DKIM ir DMARC įrodo, kad siunčiami laiškai tikrai jūsų. Pavyzdžiui, „Google Workspace“ dabar naudoja vieną MX įrašą „smtp.google.com“ su prioritetu 1. Kaip įrašai kuriami ir kiek laiko plinta pakeitimai, aprašėme DNS įrašų gide.
Kaip SPF, DKIM ir DMARC veikia viename laiške
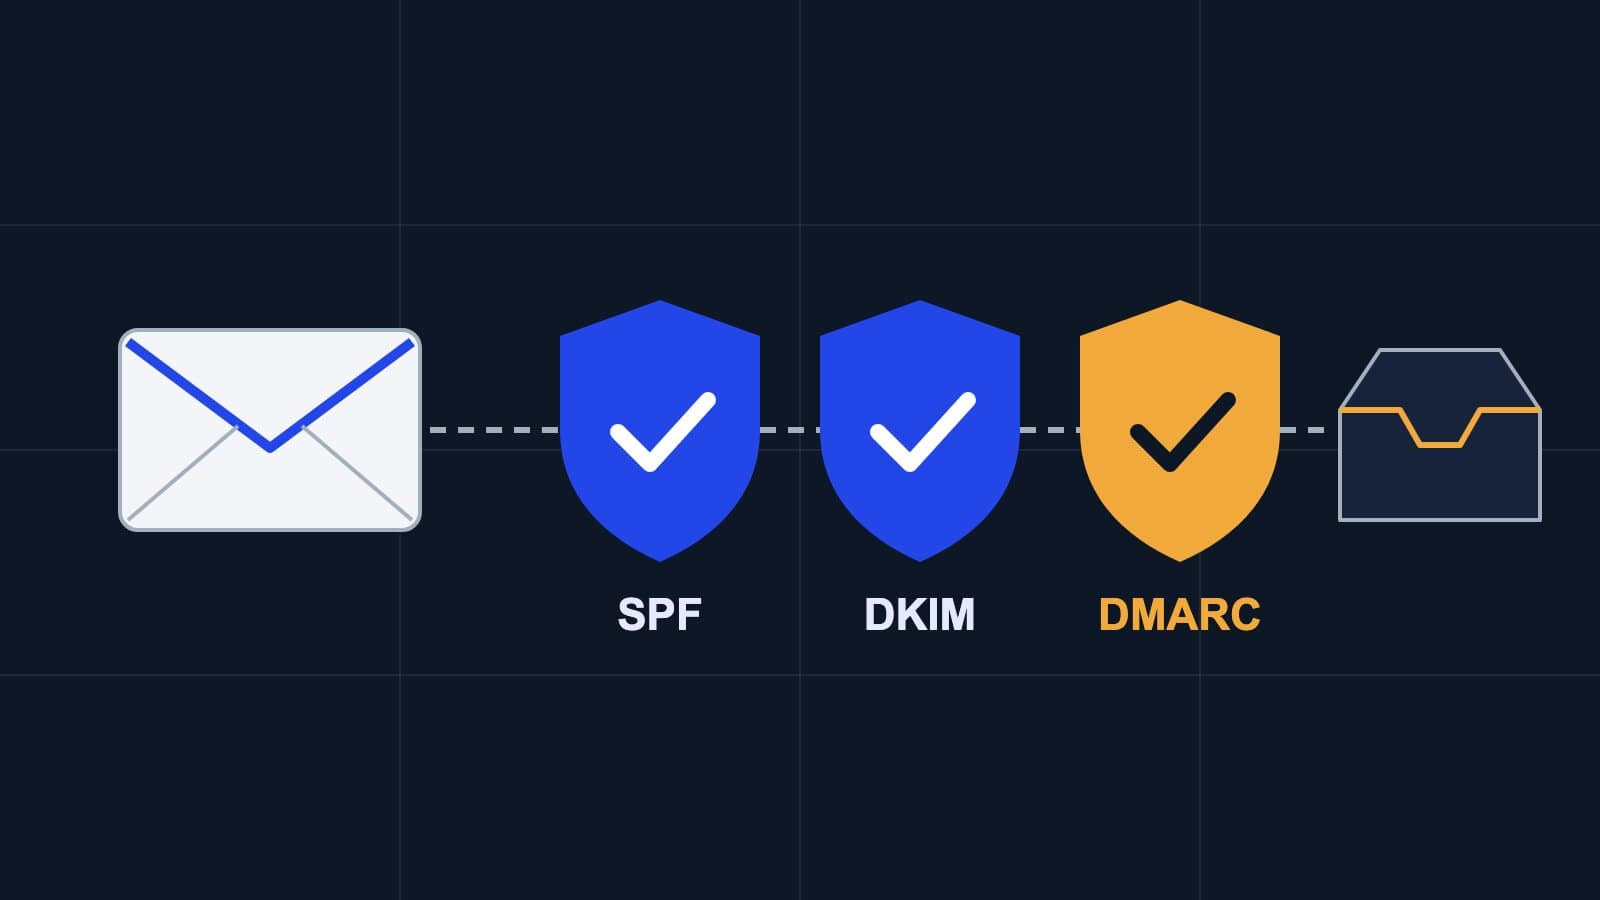
Gavėjo serveris, gavęs laišką nuo „info@jusuimone.lt“, atlieka tris patikrinimus. Kiekvienas atsako į kitą klausimą:
- SPF (Sender Policy Framework): ar IP adresas, iš kurio atėjo laiškas, leidžiamas siųsti šio domeno vardu? Tikrinamas vokas (Return-Path), ne tas adresas, kurį mato žmogus.
- DKIM (DomainKeys Identified Mail): ar laiškas pasirašytas raktu, kurio viešoji dalis paskelbta domeno DNS, ir ar po pasirašymo nepakeistas?
- DMARC: ar bent vienas iš jų praėjo ir ar jo domenas sutampa su domenu laukelyje „From“, kurį mato gavėjas? Jei ne – ką daryti su laišku: nieko, į šlamštą ar atmesti.
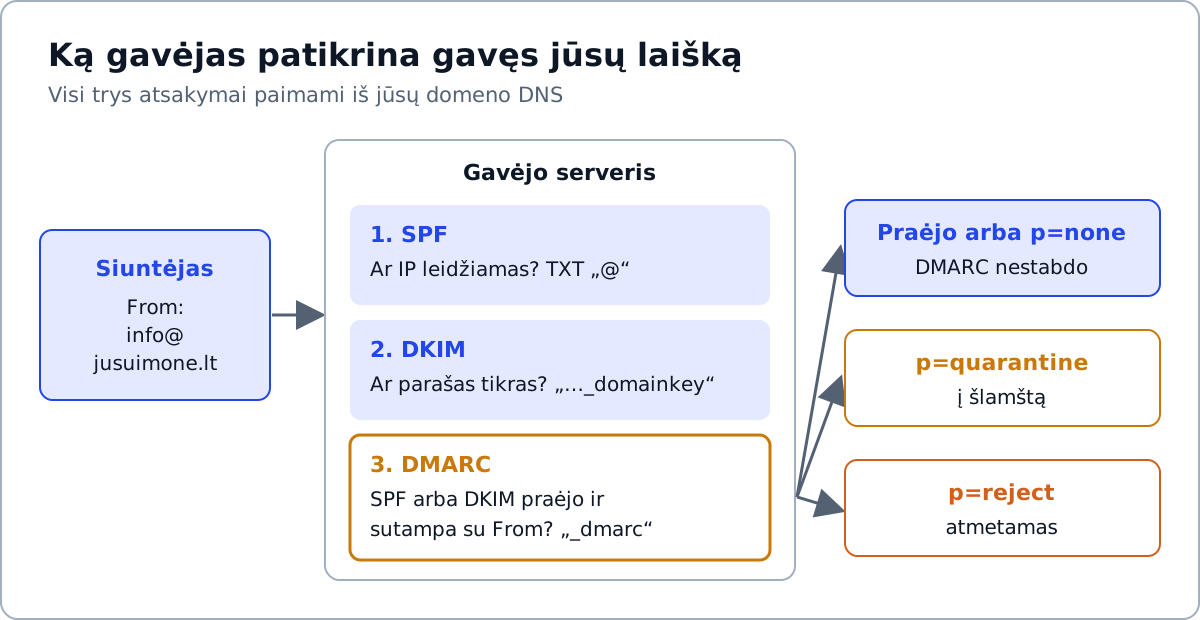
Sutapimas (angl. alignment) – dažniausia painiavos vieta. Jei naujienlaiškį siunčiate per platformą, kuri SPF tikrina savo domenu (pvz., „bounce.platforma.com“), SPF praeis, bet DMARC prasme nesutaps su „jusuimone.lt“. Todėl kiekvienai platformai reikia įjungti DKIM su jūsų domenu – tada DMARC praeis per DKIM.
SPF įrašas: sintaksė ir pavyzdžiai
SPF – tai vienas TXT įrašas domeno šaknyje, prasidedantis „v=spf1“. Jame išvardijami visi, kas siunčia jūsų vardu, o pabaigoje – kas nutinka kitiems.
| Dalis | Reikšmė | Ar daro DNS užklausą |
|---|---|---|
| v=spf1 | Versija, visada pirma | Ne |
| ip4:203.0.113.10 | Leidžiamas konkretus IPv4 adresas ar tinklas (spf1 ip4) | Ne |
| include:_spf.google.com | Įtraukti kito domeno SPF (paslaugos tiekėjo) | Taip |
| a, mx | Leidžiami domeno A ar MX įrašų IP | Taip |
| ~all | Kiti – „softfail“: tikriausiai neleidžiami | Ne |
| -all | Kiti – „fail“: neleidžiami | Ne |
Pavyzdžiai pagal tai, kas siunčia jūsų laiškus:
| Situacija | SPF įrašas (TXT, vardas „@“) |
|---|---|
| Tik „Google Workspace“ | v=spf1 include:_spf.google.com ~all |
| Tik „Microsoft 365“ | v=spf1 include:spf.protection.outlook.com -all |
| „Google Workspace“ ir el. parduotuvės serveris | v=spf1 ip4:203.0.113.10 include:_spf.google.com ~all |
| Domenas, iš kurio laiškai nesiunčiami | v=spf1 -all |
„Google“ rekomenduoja baigti „~all“, „Microsoft“ – „-all“. Praktikoje abu veikia, kai įdiegtas DMARC: būtent DMARC politika nusprendžia, ką daryti su nepraėjusiu laišku. Kitose įrašų vietose naudokite savo tiekėjo nurodytą „include“ reikšmę – IP adresas 203.0.113.10 lentelėje yra dokumentacinis pavyzdys.
Dvi taisyklės, kurias pažeidus SPF neveikia
- Vienas įrašas. RFC 7208 draudžia kelis SPF įrašus tam pačiam vardui. Jei pridėjote antrą „v=spf1“ eilutę naujai platformai, rezultatas – „permerror“. Reikia sujungti į vieną.
- Ne daugiau 10 užklausų. „include“, „a“, „mx“, „ptr“, „exists“ ir „redirect“ kartu, įskaitant įdėtus kitų tiekėjų įrašus, negali viršyti 10. „ip4“ ir „ip6“ į limitą neįskaičiuojami. „Microsoft“ savo DUK tiesiai įspėja, kad viršijus 10 užklausų SPF patikra gali nepavykti.
Persiunčiant laišką (pvz., iš senos dėžutės į naują) SPF beveik visada nepraeina, nes laišką siunčia jau kitas serveris. DKIM persiuntimą dažniausiai išgyvena, todėl DMARC be DKIM yra trapus. Prieš griežtindami politiką įsitikinkite, kad DKIM įjungtas kiekvienai siuntimo platformai.
DKIM įrašas: raktas ir selektorius
DKIM įrašas skelbiamas adresu „selektorius._domainkey.jusuimone.lt“. Selektorius leidžia turėti kelis raktus: vieną paštui, kitą naujienlaiškiams, trečią el. parduotuvei. Kiekviena platforma sugeneruoja savo raktą ir nurodo, kokį įrašą sukurti.
| Paslauga | Įrašo vardas | Tipas | Pastabos |
|---|---|---|---|
| „Google Workspace“ | google._domainkey | TXT | Numatytasis selektorius „google“; raktas 2048 arba 1024 bitų; įsigalioja iki 48 val. |
| „Microsoft 365“ | selector1._domainkey ir selector2._domainkey | CNAME | Reikšmes rodo „Microsoft“ portalas; du selektoriai skirti raktų keitimui |
| Naujienlaiškių ar el. parduotuvės platforma | Platformos nurodytas | TXT arba CNAME | Be jo DMARC sutapimas praeis tik per SPF, o dažnai nepraeis visai |
Rakto ilgis svarbus: RFC 8301 nurodo, kad siuntėjai privalo naudoti bent 1024 bitų RSA raktus ir turėtų naudoti 2048 bitų. „Gmail“ siuntėjų gairėse taip pat reikalaujama ne trumpesnio kaip 1024 bitų rakto ir rekomenduojama 2048, jei DNS tiekėjas tai palaiko. 2048 bitų raktas netelpa į vieną 255 simbolių TXT eilutę, todėl kai kurie DNS skydeliai jį suskaido – tai normalu.
DMARC įrašas: žymos ir pavyzdžiai
DMARC – TXT įrašas vardu „_dmarc“. Jame nurodoma politika ir kur siųsti ataskaitas. 2026 m. gegužę paskelbtas RFC 9989 pakeitė 2015 m. informacinį RFC 7489 ir DMARC tapo standartu. Svarbiausi pakeitimai savininkui: žyma „pct“ tapo istorine, jos vietoje – „t“ (bandymo režimas), atsirado „np“ neegzistuojantiems subdomenams, o organizacinis domenas nustatomas DNS medžio paieška, ne viešųjų galūnių sąrašu.
| Žyma | Reikšmė | Pavyzdys |
|---|---|---|
| v | Versija, visada pirma | v=DMARC1 |
| p | Politika: none, quarantine, reject | p=none |
| rua | Kur siųsti suvestines (aggregate) ataskaitas | rua=mailto:dmarc@jusuimone.lt |
| ruf | Kur siųsti nesėkmių ataskaitas (daug kas jų nesiunčia, „Outlook.com“ neplanuoja) | ruf=mailto:dmarc@jusuimone.lt |
| adkim, aspf | Sutapimo režimas: r (laisvas, numatytasis) arba s (griežtas) | adkim=r |
| sp, np | Politika esamiems ir neegzistuojantiems subdomenams | np=reject |
| t | Bandymo režimas: y – taikyti vienu lygiu švelnesnę politiką | t=y |
Diegimo pavyzdys – trys etapai su tuo pačiu ataskaitų adresu:
| Etapas | DMARC įrašas (TXT, vardas „_dmarc“) | Kiek laikyti |
|---|---|---|
| 1. Stebėjimas | v=DMARC1; p=none; rua=mailto:dmarc@jusuimone.lt | Kol ataskaitose matysite visus teisėtus siuntėjus su „pass“ |
| 2. Karantinas | v=DMARC1; p=quarantine; rua=mailto:dmarc@jusuimone.lt | Kol nebelieka teisėtų laiškų tarp nepraėjusių |
| 3. Atmetimas | v=DMARC1; p=reject; np=reject; rua=mailto:dmarc@jusuimone.lt | Nuolat, peržiūrint ataskaitas |
„Kai visi teisėti siuntėjai sutampa, p=reject veiksmingiausiai apsaugo nuo domeno klastojimo. Patariame griežtinti palaipsniui – none, quarantine, reject, – kad netyčia neprarastumėte laiškų.“ (vertimas)
– „Microsoft Defender for Office 365“ tinklaraštis, „Outlook“ reikalavimai didelės apimties siuntėjams
Konkrečių savaičių skaičiaus standartai ir tiekėjai nenurodo – tai priklauso nuo to, kiek turite siuntimo platformų. Mūsų išvada: kol bent vieną mėnesį neturite visų ataskaitų siuntėjų sąrašo, prie „reject“ neikite.
Domenai, iš kurių laiškų nesiunčiate
Įmonės dažnai turi kelis domenus: senąjį pavadinimą, .com ar .eu versiją, apsauginius rašybos variantus. Iš jų laiškai nesiunčiami, todėl jie – patogiausias taikinys suklastotiems laiškams. Tokiems domenams užtenka trijų įrašų, kurie aiškiai sako, kad paštas iš jų negalimas:
| Įrašas | Vardas | Reikšmė |
|---|---|---|
| SPF (TXT) | @ | v=spf1 -all |
| DMARC (TXT) | _dmarc | v=DMARC1; p=reject |
| Tuščias MX (RFC 7505) | @ | MX su prioritetu 0 ir reikšme „.“ |
Tuščias MX praneša siuntėjams, kad domenas laiškų nepriima, todėl jie gauna klaidą iš karto, o ne bando pristatyti kelias dienas.